Microsoft 365 se ha convertido en una pieza central para muchas empresas. El correo, los documentos, las reuniones, Teams, OneDrive, SharePoint, las aplicaciones conectadas y buena parte de la comunicación diaria dependen de una misma base: la identidad del usuario.
Por eso, proteger Microsoft 365 ya no consiste únicamente en tener un antivirus instalado o una copia de seguridad activa. Hoy también es necesario revisar cómo están configurados los usuarios, qué permisos tienen, qué aplicaciones pueden acceder a la información y si existen ajustes débiles que puedan abrir la puerta a un ataque. Los ciberdelincuentes lo saben y cada vez apuntan más a sesiones, tokens, permisos OAuth, accesos mal configurados y cuentas con privilegios excesivos.
En Incopyme ayudamos a empresas a trabajar con Microsoft 365 para empresas de forma más segura, ordenada y eficiente, revisando no solo las licencias, sino también la configuración, los accesos, la protección del correo y las copias de seguridad.
Por qué la identidad es clave en la seguridad de Microsoft 365
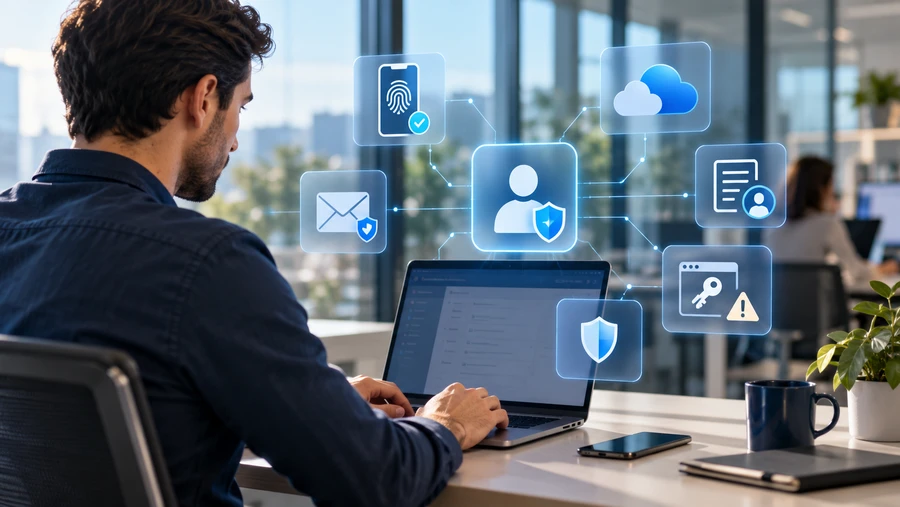
En una empresa, la identidad digital no es solo un usuario y una contraseña. Es la llave que permite acceder al correo corporativo, a archivos compartidos, a conversaciones internas, a aplicaciones externas y a información sensible del negocio. Si esa identidad está mal protegida, el riesgo aumenta aunque los equipos funcionen correctamente.
Una cuenta sin autenticación multifactor, una aplicación autorizada sin control, una configuración demasiado permisiva o un usuario con privilegios de administrador innecesarios pueden convertirse en una vía de entrada. Lo más peligroso es que este tipo de ataques no siempre genera señales evidentes. El correo sigue funcionando, los documentos se abren y el usuario trabaja con normalidad, pero el entorno puede estar expuesto.
El artículo de Acronis sobre brechas de postura en Microsoft 365 explica precisamente esta evolución: los atacantes ya no buscan solo endpoints, sino configuraciones débiles, permisos mal gestionados y accesos que puedan mantenerse activos dentro del entorno cloud.
Qué son las brechas de postura en Microsoft 365
Cuando hablamos de postura de seguridad en Microsoft 365 nos referimos al estado real de configuración del entorno: usuarios, permisos, autenticación, aplicaciones conectadas, acceso externo, auditoría y medidas de protección activas. Una brecha de postura aparece cuando alguno de esos elementos está mal configurado o no se revisa con suficiente frecuencia.
Algunos ejemplos habituales son usuarios sin MFA correctamente aplicada, autenticación heredada habilitada, demasiadas cuentas con permisos de administrador, aplicaciones OAuth con permisos excesivos, consentimiento de usuario demasiado abierto, reglas de reenvío sospechosas o uso compartido externo sin control.
El problema es que muchas de estas brechas no interrumpen el trabajo diario. La empresa puede seguir operando con aparente normalidad, pero con una superficie de ataque mayor de la necesaria. Por eso conviene revisar Microsoft 365 de forma periódica y no esperar a que aparezca una incidencia.
MFA, permisos y aplicaciones conectadas: tres puntos que conviene revisar
La autenticación multifactor sigue siendo una de las medidas más importantes para proteger cuentas empresariales. Activar MFA reduce mucho el riesgo cuando una contraseña se filtra, se reutiliza o se obtiene mediante phishing. Sin embargo, no basta con “tener MFA” de forma genérica: hay que comprobar si está aplicada a todos los usuarios necesarios, si existen excepciones, si los administradores están protegidos y si las políticas de acceso tienen sentido.
También es importante revisar los permisos. No todos los usuarios deben tener privilegios elevados y no todas las aplicaciones conectadas necesitan acceso amplio a correo, archivos o contactos. En muchos casos, una aplicación externa puede solicitar permisos que nadie vuelve a revisar. Si esa aplicación es maliciosa o queda comprometida, puede convertirse en una puerta de entrada al entorno de Microsoft 365.
Otro punto crítico es la autenticación heredada. Algunos protocolos antiguos no soportan medidas modernas de seguridad como MFA o acceso condicional, lo que puede facilitar ataques de fuerza bruta o intentos masivos con credenciales filtradas. Microsoft cuenta con documentación específica sobre cómo bloquear la autenticación heredada y reforzar el acceso a Microsoft 365.
Qué debería revisar una empresa en su Microsoft 365
Una revisión de seguridad debería empezar por los puntos con más impacto. Lo primero es comprobar usuarios activos, cuentas antiguas, usuarios sin uso, accesos compartidos y cuentas que deberían estar deshabilitadas. Después conviene revisar administradores y privilegios, limitando los permisos elevados solo a quienes realmente los necesitan.
También es recomendable analizar las aplicaciones conectadas al entorno, los permisos OAuth concedidos, el uso compartido externo en OneDrive y SharePoint, las reglas de reenvío de correo y la auditoría disponible. Una cuenta comprometida, por ejemplo, puede usar reglas automáticas para reenviar mensajes a direcciones externas sin que el usuario lo detecte fácilmente.
La seguridad de Microsoft 365 no debería revisarse solo una vez. El entorno cambia constantemente: entran empleados, salen usuarios, se crean grupos, se comparten carpetas, se autorizan aplicaciones y se hacen excepciones para resolver urgencias. Si nadie revisa esos cambios, con el tiempo pueden acumularse configuraciones débiles.
Microsoft 365 necesita seguridad, backup y mantenimiento
Proteger Microsoft 365 requiere una visión completa. La configuración segura de usuarios y permisos es fundamental, pero también lo son la protección del correo, las copias de seguridad y el mantenimiento informático del entorno.
Una solución de copia de seguridad para Microsoft 365 ayuda a recuperar información ante borrados accidentales, errores humanos, ransomware o incidencias sobre los datos. Pero el backup no evita por sí solo que una cuenta mal configurada sea utilizada como vía de entrada.
Del mismo modo, una solución como Acronis Email Security puede reforzar la protección frente a amenazas que llegan por correo, pero la empresa también debe revisar identidades, permisos y aplicaciones conectadas. La seguridad real aparece cuando todas estas capas trabajan juntas.
Por eso, Microsoft 365 debe formar parte de una estrategia tecnológica más amplia, apoyada por un servicio de mantenimiento informático para empresas que revise el entorno, detecte riesgos y ayude a mantener la configuración bajo control.
Cómo puede ayudar Incopyme
En Incopyme ayudamos a empresas a revisar su entorno de Microsoft 365 para detectar puntos débiles antes de que se conviertan en un problema. Analizamos usuarios, licencias, permisos, configuraciones, correo, aplicaciones conectadas, copias de seguridad y medidas de protección.
El objetivo no es complicar el uso de Microsoft 365, sino hacerlo más seguro y fácil de gestionar. Una pyme no necesita vivir pendiente de cada ajuste técnico, pero sí debería tener la tranquilidad de que su entorno está revisado, protegido y mantenido con criterio.
Porque hoy el riesgo no siempre empieza en un ordenador infectado. A veces empieza en una cuenta mal protegida, una aplicación autorizada sin revisar o una configuración que nadie volvió a comprobar.